El anuncio que congela el navegador y avisa de un virus que no existe
Anuncios servidos por redes publicitarias legítimas acaban en páginas que simulan una infección y bloquean el navegador. Ni hay virus ni hay que llamar a ningún número.
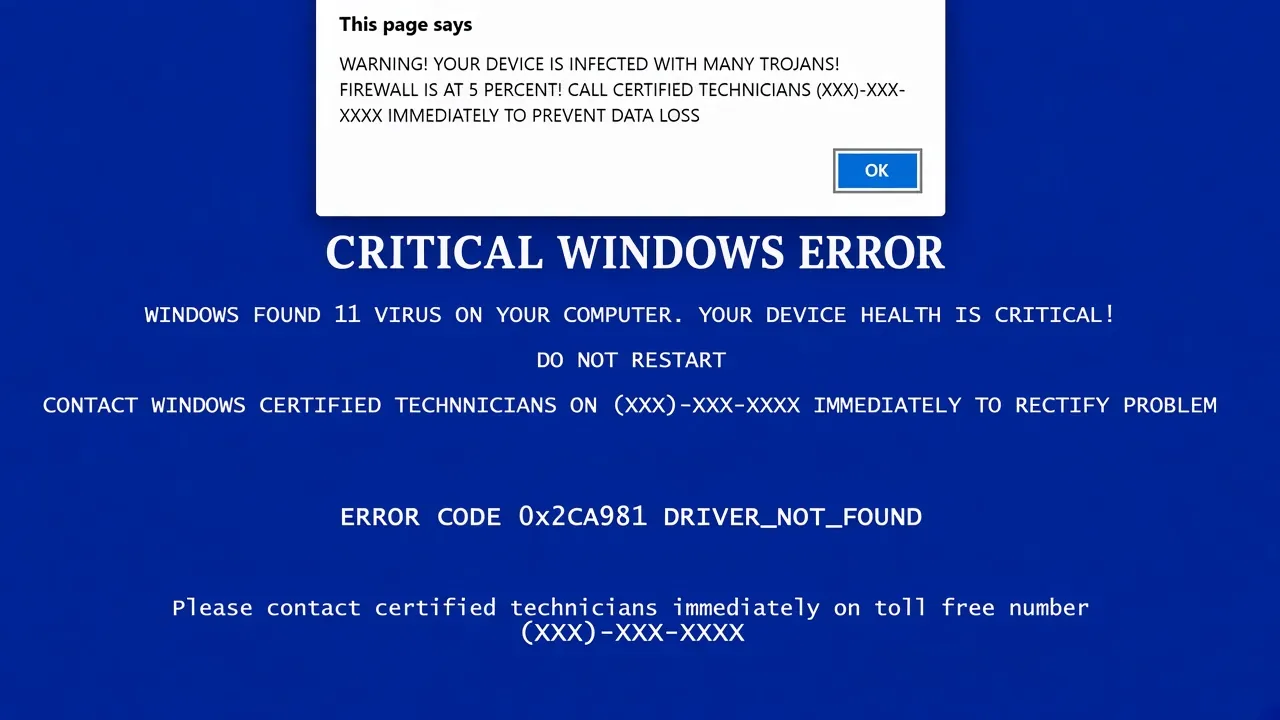

La escena se repite en cientos de casas: un familiar llama porque su ordenador «se ha quedado pillado». En la pantalla, a todo lo ancho, un aviso con logotipos que parecen del sistema operativo asegura que el equipo está infectado y ofrece un número de teléfono para llamar «ahora mismo». No ha instalado nada, no ha abierto ningún adjunto raro: estaba leyendo una página normal con publicidad. Ars Technica ha documentado una tanda de anuncios distribuidos a través de la red publicitaria de Google que terminan en páginas de este tipo, lo bastante convincentes para que usuarios sin ninguna imprudencia acaben cayendo.
El fenómeno tiene nombre desde hace años: scareware, o software del miedo. No es un virus, sino una puesta en escena. El objetivo no es infectar la máquina, sino infectar la confianza del usuario el tiempo suficiente para que descuelgue el teléfono o autorice una instalación.
«Ads appearing all over the Internet are trying to scam people», resume Ars Technica.
Cómo llega un anuncio así hasta tu pantalla
La publicidad en internet no se compra página por página, sino mediante subastas automáticas que se resuelven en milisegundos. Un anunciante entra en el sistema, define a quién quiere alcanzar y su creatividad empieza a aparecer en miles de sitios que jamás han visto ese anuncio antes de mostrarlo. Esa velocidad es lo que hace el negocio rentable y, al mismo tiempo, lo que abre la puerta al abuso. Cuando alguien usa ese circuito para colocar contenido malicioso se habla de malvertising.
El problema para quien revisa esos anuncios es que el contenido puede cambiar después de la aprobación. Las técnicas conocidas en este tipo de campañas suelen apoyarse en varios puntos débiles del sistema:
- Filtrado por visitante. El servidor decide qué mostrar según el navegador, el idioma, el sistema operativo o la procedencia de la visita. A un revisor automatizado le enseña una página inocua; al usuario final, otra.
- Cadenas de redirecciones. El destino declarado no es el destino real: el clic pasa por varios saltos hasta la página que de verdad importa.
- Identidades desechables. Dominios registrados hace días y cuentas de anunciante que se abandonan en cuanto son bloqueadas.
- Segmentación por dispositivo. Si el visitante llega desde un Mac, la página imita la estética de macOS; si llega desde Windows, la de Windows. De ahí que el aviso resulte tan verosímil.
El ordenador no está infectado: está atrapado el navegador
La sensación de «se ha congelado» casi nunca es un fallo del equipo. Es una página web haciendo su trabajo demasiado bien. Los recursos habituales son puro desarrollo web, no código malicioso instalado en el disco: pantalla completa activada por programación para ocultar la barra de direcciones, diálogos emergentes que vuelven a aparecer en cuanto se cierran, bucles que consumen recursos hasta ralentizar la ventana, sonidos de alarma y, a veces, un mensaje que asegura que el ratón ha sido bloqueado. Nada de eso puede leer archivos ni cifrar documentos: solo puede insistir.
Lo que viene después es el verdadero negocio. Si la víctima llama, al otro lado hay un centro de atención que pide instalar una herramienta de control remoto, «diagnostica» problemas inventados y cobra por una limpieza innecesaria, o bien accede a la banca del usuario mientras habla con él. Ahí el daño ya no es técnico, sino económico, y el propio usuario ha dado las llaves.
Salir es más simple de lo que parece: pulsar Esc para abandonar la pantalla completa y forzar el cierre de la aplicación (⌘+⌥+Esc en macOS, Ctrl+Mayús+Esc en Windows). Al reabrir el navegador, conviene no restaurar las pestañas anteriores. Y si algo se ha instalado o se ha dado acceso remoto, el siguiente paso es cambiar contraseñas desde otro dispositivo y revisar movimientos bancarios.
Por qué importa
La letra pequeña de este asunto no está en el engaño, que es viejo, sino en el canal: el anuncio llega por la misma tubería que financia buena parte de la web, así que la víctima no ha hecho nada sospechoso. Eso deja dos lecciones. Para el usuario, una regla práctica: ningún sistema operativo diagnostica virus dentro de una pestaña del navegador ni reparte números de teléfono. Para la industria, un recordatorio incómodo de que la revisión de anuncios a escala industrial sigue siendo más lenta que quien la quiere burlar, y que el coste de ese desfase lo paga siempre el que está al otro lado de la pantalla.
Texto generado con inteligencia artificial a partir de las fuentes citadas, sin revisión humana individual (Reglamento UE 2024/1689, art. 50). Las fotos llevan su crédito y licencia; las marcadas como realzadas se han retocado con IA sin alterar su contenido.
Relacionado
- Anuncios que infectan sin un clic: así se coló software espía por la publicidad
- Cuatro grupos, un mismo kit: así se cuela un ataque en Chrome y Windows
- Secuestran tres dominios de país y consiguen certificados web falsos de Google
- Una autoridad de certificados se retira tras usar claves privadas tan simples como un 4
- Anterior en Tecnología: Modelos de IA de billones de parámetros: qué significa esa cifra
- Siguiente en Tecnología: Un topo humano en una banda de hackers: así se envenena el software que usas
Temas: Seguridad (6) · Navegadores (5)
Comentarios
Para comentar hay que iniciar sesión (Google, X, Facebook, Apple, Microsoft o cuenta de Disqus). Se moderan insultos, spam y datos personales: normas.
Los comentarios los sirve Disqus, un servicio externo que usa cookies propias y de publicidad. Solo se carga si pulsas el botón. Más información.