Cuando el asistente de IA tiene más permisos que tú: anatomía de un 0-day
Un fallo sin parche en un asistente de IA con privilegios de sobra enseña el riesgo real de los agentes: basta un falso mensaje de error para que el propio usuario abra la puerta.
La seguridad informática lleva décadas repitiendo el mismo mantra: el problema no es tanto el programa que falla, sino el permiso que le dimos. La publicación especializada Ars Technica ha descrito un fallo de día cero —conocido públicamente sin parche disponible— en el nuevo asistente de inteligencia artificial de Meta, un agente que, según su titular, goza de privilegios extraordinarios dentro de los productos de la compañía. Y el resumen del hallazgo es especialmente incómodo, porque señala que el camino de entrada más sencillo no es ni el más peligroso:
"A simple ClickFix attack is only one way to completely hijack the new agent" (Ars Technica, 2026).
Merece la pena desmontar ese titular pieza a pieza, porque cada palabra esconde un concepto que vamos a leer mucho en los próximos meses.
Un agente no es un chatbot
Un chatbot responde. Un agente actúa: abre pestañas, lee mensajes, rellena formularios, pulsa botones, reserva, compra. Para poder hacerlo necesita algo que un chatbot no necesita: credenciales y permisos. Tu sesión ya iniciada, tu lista de contactos, tu historial, tus archivos. Ahí está el salto de escala. Si engañas a un chatbot consigues que diga una tontería; si engañas a un agente que lleva tus permisos encima, consigues que haga algo en tu nombre.
En el mundo de la seguridad a esta combinación se la conoce como la «tríada letal»: un sistema que (1) procesa contenido no fiable venido de fuera, (2) tiene acceso a datos privados y (3) puede comunicarse hacia el exterior. Cuando coinciden los tres ingredientes, cualquier texto que el agente lea —una página web, un correo, el comentario de un foro— puede colarse como si fuera una orden. Es la inyección de instrucciones o prompt injection, y hoy no tiene una solución limpia: los modelos de lenguaje no distinguen de forma fiable entre «esto son datos que debo leer» y «esto son órdenes que debo obedecer».
ClickFix: el engaño que te convierte en cómplice
ClickFix es una técnica de ingeniería social que se popularizó entre 2024 y 2025 y que funciona demasiado bien por un motivo muy humano: no explota el software, explota tus ganas de arreglar algo. El patrón es casi siempre idéntico:
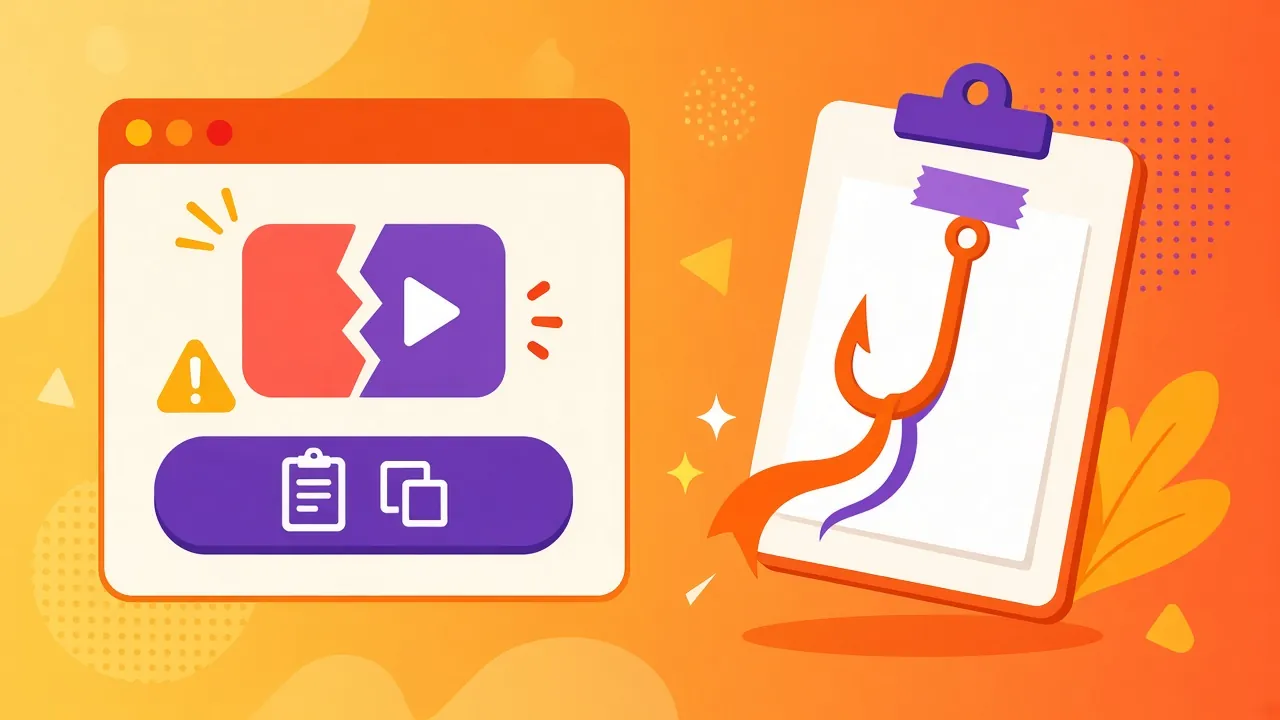
- Una página muestra un error falso: un vídeo que no carga, un documento «corrupto», un CAPTCHA que no responde.
- A continuación te ofrece la solución: copia este texto y pégalo aquí —una consola, un cuadro de diálogo, el chat de un asistente—.
- Tú lo pegas. Ese texto no es el arreglo: es el ataque, ejecutado con tus permisos y con tu consentimiento aparente.
Trasladado a un agente de IA, el truco resulta todavía más elegante y más sucio. Lo que pegas no es un comando del sistema, sino un párrafo en lenguaje natural que el asistente interpreta y obedece. No hay un ejecutable que un antivirus pueda oler: hay una frase bien escrita. Y como la instrucción entra por el canal legítimo —el usuario escribiendo en su propio asistente—, los controles habituales no ven nada anómalo.
La letra pequeña
Tres matices antes de sacar conclusiones grandes:
- «Día cero» no significa «te han entrado». Significa que el fallo es conocido y todavía no hay corrección disponible. Es una ventana de riesgo, no un desastre consumado.
- El problema es de diseño, no un despiste. Los permisos amplios no son un error: son la función. Un agente útil necesita acceso; un agente seguro necesita justo lo contrario. Ese pulso atraviesa a toda la industria, no a una sola empresa.
- El alcance real no se conoce desde fuera. Cuántas cuentas quedaron expuestas, qué datos concretos y en qué plazo se corrige son cifras que solo tiene quien opera el servicio. No las tenemos, así que no las vamos a suponer.
Para quien solo quiere usar estas herramientas sin sobresaltos, la conclusión práctica es corta: trata a cualquier asistente con permisos como tratarías a la llave de tu casa. Revisa a qué le has dado acceso —correo, mensajes, archivos, pagos—, retira lo que no uses, prefiere confirmaciones manuales para acciones con consecuencias y desconfía por sistema de cualquier instrucción que te pida copiar y pegar algo «para arreglar» un error. Ninguna web legítima pide eso.
Por qué importa
Estamos instalando agentes justo donde guardamos la vida digital: la bandeja de entrada, los mensajes, la nube, la tarjeta. La seguridad de los próximos años no se va a decidir en lo listo que sea el modelo, sino en lo estrecho que sea su permiso y en lo fácil que resulte auditar lo que hizo y por qué. Un asistente al que se puede convencer con un párrafo es, en la práctica, una cuenta compartida con cualquiera que sepa escribir. Conviene exigir a estos productos lo mismo que exigimos a un banco: privilegios mínimos, registro de acciones y un botón de «para» que funcione.
Texto generado con inteligencia artificial a partir de las fuentes citadas, sin revisión humana individual (Reglamento UE 2024/1689, art. 50). Las fotos llevan su crédito y licencia; las marcadas como realzadas se han retocado con IA sin alterar su contenido.
Comentarios