Neveras convertidas en hornos: el ciberataque que arruinó 700 supermercados
Unos atacantes entraron en controladores de frío anticuados y expuestos a internet, forzaron la descongelación y calentaron cámaras hasta 50 °C. No hizo falta ningún virus, bastó una función normal.
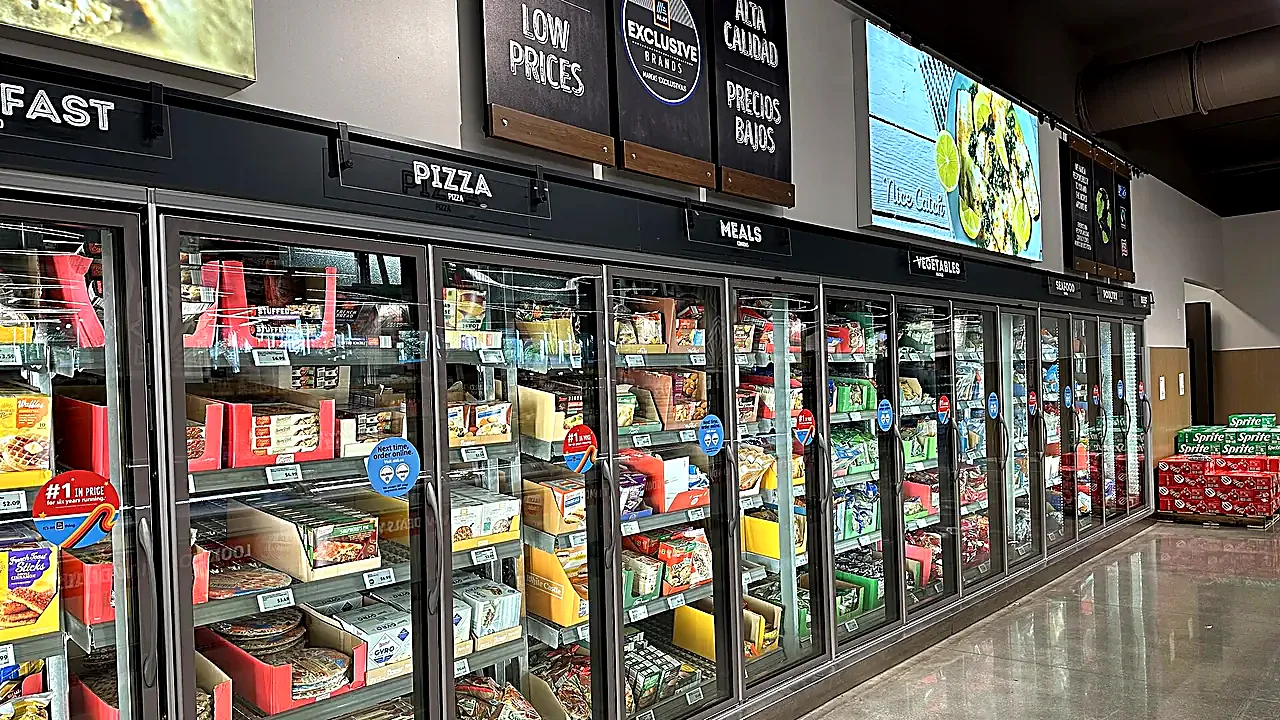
Durante la noche del 12 al 13 de octubre, cerca de 700 supermercados franceses (de unos 10.000 que hay en el país) se encontraron con un problema que parece de ciencia ficción: sus neveras y congeladores habían pasado horas calentando en lugar de enfriar. Según la información publicada por Ars Technica y otros medios, algunos equipos llegaron a unos 50 °C y se mantuvieron así unas seis horas. El resultado fue toneladas de producto fresco y congelado a la basura, tiendas cerradas y, en algunos casos, humo y pequeños incendios por el sobrecalentamiento.
Lo más llamativo es que nadie tuvo que inventar un arma digital sofisticada. Bastó con aprovechar equipos viejos, conectados a internet y mal protegidos.
Cómo se convierte una nevera en una estufa
Las cámaras y los murales refrigerados de un supermercado no van cada uno por su lado. Los gobiernan unos controladores centrales, una especie de cerebro que regula temperaturas, programa alarmas y decide cuándo toca descongelar. Muchos traen una interfaz web para que el técnico de mantenimiento pueda revisarlos a distancia sin desplazarse a la tienda.
Ahí estaba la grieta. Los atacantes usaron buscadores especializados en dispositivos conectados, como Shodan, para rastrear internet y localizar controladores accesibles desde fuera que funcionaban con firmware obsoleto y contraseñas débiles. Una vez dentro, no instalaron malware. Usaron una función legítima del sistema: el ciclo de descongelación.
En condiciones normales, ese ciclo enciende unas resistencias durante un rato para derretir la escarcha que se acumula en los evaporadores y luego vuelve a enfriar. Los intrusos lo activaron e impidieron que el equipo volviera a su funcionamiento habitual, así que las resistencias siguieron calentando toda la noche, con la tienda cerrada y sin nadie que lo notara a tiempo.
- Sin virus: se abusó de una función prevista por el fabricante, lo que complica detectarlo con herramientas clásicas.
- Sin vigilancia nocturna: el ataque se lanzó cuando las tiendas estaban vacías.
- A escala: el mismo método sirvió para cientos de establecimientos a la vez.
Equipos jubilados que seguían trabajando
Los controladores afectados eran sobre todo de las series AK-SM y AK-SC del fabricante danés Danfoss, aunque también se han mencionado sistemas xweb de otros fabricantes. La empresa ha explicado que se trataba de productos antiguos cuyo soporte había terminado y que, por tanto, ya no recibían actualizaciones de seguridad. En palabras recogidas por la prensa, las unidades atacadas funcionaban con firmware desactualizado
y eran productos cuyo soporte ha terminado
.
No es un caso aislado. Baptiste Robert, director de la firma de ciberseguridad Predicta Lab, localizó 2.752 sistemas de este tipo expuestos en internet, unos 1.590 de ellos en Francia. Un análisis de Reuters encontró más de 4.500 interfaces web de estos controladores accesibles desde fuera. Días después del ataque, muchas seguían en línea.
La factura es considerable. Uno de los grupos de distribución afectados habla de «varios millones de euros» para unas 180 tiendas. Dos establecimientos de una sola localidad sumaron unos 270.000 euros en pérdidas, y las estimaciones para el conjunto del país hablan de decenas de millones en un solo día. La autoría sigue bajo investigación de la agencia nacional de ciberseguridad francesa (ANSSI).
La letra pequeña del «todo conectado»
El caso resume uno de los problemas crónicos de la tecnología operativa, la que mueve máquinas físicas: equipos pensados para durar quince o veinte años que se conectan a una red diseñada para cambiar cada pocos meses. La nevera industrial sigue enfriando sin fallos mucho después de que su software deje de recibir parches, y como «funciona», nadie la sustituye.
Los expertos consultados por Security Magazine coinciden en varias medidas básicas:
- No exponer nunca un panel de control directamente a internet. El acceso remoto debe pasar por una VPN o un canal cifrado y autenticado.
- Aislar en su propia red los equipos que ya no reciben actualizaciones.
- Cambiar las contraseñas de fábrica y rotarlas con regularidad, también en las sedes pequeñas.
- Mantener un inventario de qué está conectado y dónde, porque no se puede proteger lo que no se sabe que existe.
- Dar acceso solo a quien lo necesita y vigilar los cambios de configuración inusuales, como una descongelación a las tres de la mañana.
La lección sirve también en casa. La cámara, el termostato o el enchufe inteligente que nadie actualiza desde hace años, con la contraseña que traía la caja, están en la misma situación que esos controladores, aunque a menor escala.
Por qué importa
Este ataque demuestra que un fallo de ciberseguridad ya no se queda en datos robados o en pantallas bloqueadas. Puede traducirse en comida echada a perder, pérdidas millonarias y riesgo de incendio. Y no hizo falta un exploit brillante, solo equipos viejos expuestos y contraseñas flojas, algo que existe en miles de instalaciones. Cuantos más objetos físicos conectamos a internet, más importa el mantenimiento aburrido: actualizar, aislar y no dejar la puerta abierta.
- Fridge hack costing millions and sparking fires stemmed from poor security — Ars Technica
- Refrigeration System Cyberattack Impacts 700+ Retailers — Security Magazine
- Refrigeration hack affected about 700 French supermarkets, government says, as Danfoss interfaces stay online — ComplexDiscovery
- What to know about the cyberattack that targeted supermarket refrigeration systems in France — CNN
Texto generado con inteligencia artificial a partir de las fuentes citadas, sin revisión humana individual (Reglamento UE 2024/1689, art. 50). Las fotos llevan su crédito y licencia; las marcadas como realzadas se han retocado con IA sin alterar su contenido.
Comentarios