Un nuevo teorema refuerza la seguridad de la criptografía cuántica
Amir Arqand y Ernest Y.-Z. Tan publican en Quantum una herramienta matemática que permite demostrar con más flexibilidad la seguridad de la distribución cuántica de claves, incluso ajustándose durante el protocolo.
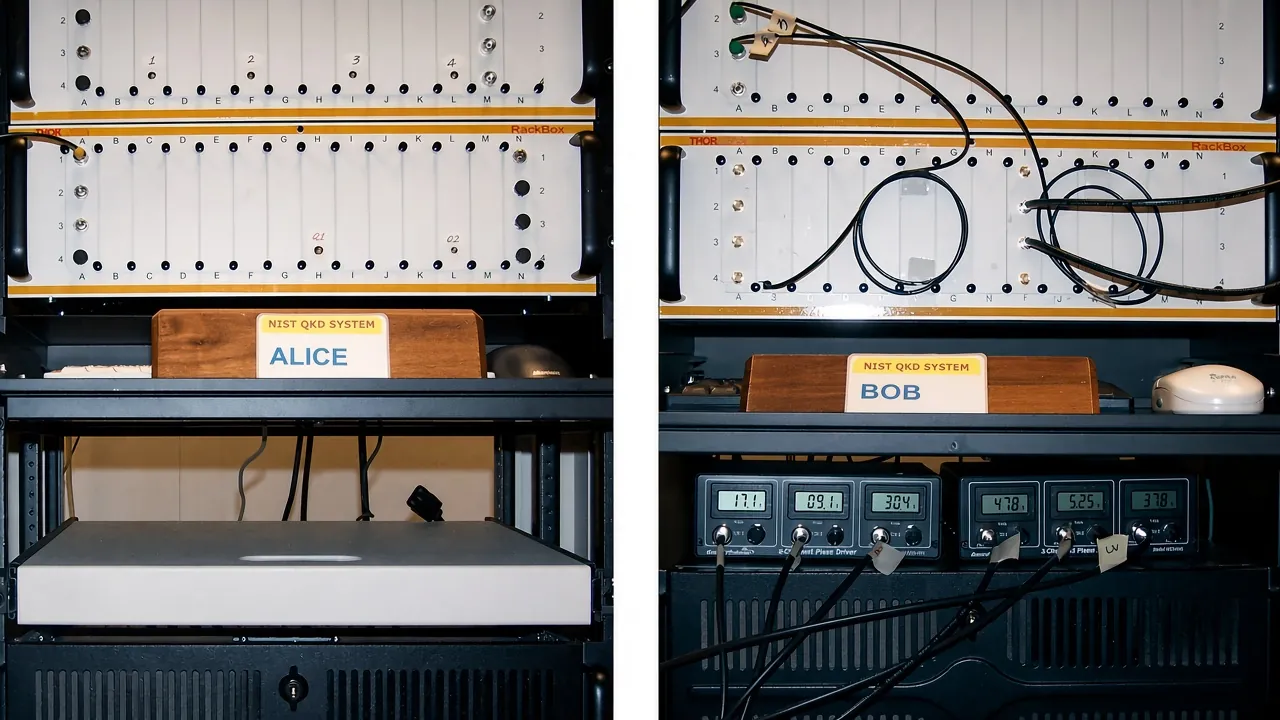

La criptografía cuántica promete algo que la clásica no puede ofrecer: claves cuya seguridad no depende de que un problema matemático sea difícil de resolver, sino de las leyes de la física. Para que esa promesa sea real hace falta además una demostración rigurosa de que un espía no puede saber casi nada de la clave. Ahí se sitúa el trabajo de Amir Arqand y Ernest Y.-Z. Tan, publicado el 18 de noviembre de 2026 en la revista Quantum con el título Marginal-constrained entropy accumulation theorem. Lo que sigue es un resumen propio del artículo, no una traducción, y se basa en el resumen publicado por los autores.
Qué problema intentan resolver
En la distribución cuántica de claves (QKD, por sus siglas en inglés), dos partes intercambian señales cuánticas, por ejemplo fotones, durante muchísimas rondas. Al final tienen que estimar cuánta incertidumbre conserva un posible espía sobre los datos compartidos. Esa incertidumbre se mide con la entropía, y cuanta más entropía quede del lado del espía, más clave secreta se puede extraer con garantías.
Calcular esa entropía de golpe, para millones de rondas a la vez, es inabordable. Por eso desde hace años existen los llamados teoremas de acumulación de entropía: herramientas que permiten trocear el problema, analizar cada ronda por separado y sumar después las contribuciones para obtener una cota del total. La pieza clave de estos teoremas es una regla de la cadena, una fórmula que dice cómo se descompone la entropía de un proceso largo en la de sus pasos.
Qué han demostrado Arqand y Tan
Los autores obtienen una nueva regla de la cadena para una familia de magnitudes llamadas entropías condicionales de canal. En lugar de medir la incertidumbre de un estado concreto, estas magnitudes describen la de un canal cuántico, es decir, de un proceso físico que transforma unos estados en otros. La regla cubre tanto la entropía de von Neumann, la versión cuántica más habitual, como las entropías de Rényi «sandwiched», una variante muy usada en las pruebas de seguridad.
Por el camino logran varios resultados técnicos de interés propio:
- Demuestran que estas entropías de canal coinciden con su versión «regularizada». En la práctica, eso significa que no hace falta calcularlas sobre un número infinito de copias del canal: basta con una sola.
- Muestran que son aditivas: si se combinan varios canales independientes, la entropía del conjunto es la suma de las entropías de cada uno.
- Al aplicar su regla a secuencias de canales, obtienen una nueva variante de la acumulación de entropía de Rényi en la que se pueden imponer restricciones sobre el estado marginal de entrada de cada canal.
Esa última idea es la que da nombre al artículo. Dicho de forma sencilla: en muchos protocolos se sabe algo sobre lo que entra en cada ronda (por ejemplo, cómo prepara sus señales quien las envía), y el nuevo teorema permite incorporar ese conocimiento al cálculo de seguridad en lugar de desaprovecharlo.
Para qué sirve en criptografía
Según los autores, su resultado generaliza una técnica de demostración de seguridad presentada recientemente para analizar protocolos QKD de tipo preparar y medir (en los que un participante prepara estados y el otro los mide) sin limitaciones en la tasa de repetición. Esto es relevante porque algunas pruebas anteriores imponían condiciones sobre el ritmo al que se pueden enviar las señales, algo que choca con el deseo de transmitir lo más rápido posible.
La generalización da lugar además a protocolos que los autores describen como
«fully adaptive»es decir, protocolos que, en principio, pueden actualizar el procedimiento de estimación de la entropía mientras el propio protocolo está en marcha. Arqand y Tan señalan que esta capacidad recuerda a la del marco de estimación de probabilidad cuántica, otra familia de técnicas que ya permitía ese tipo de ajuste sobre la marcha.
Limitaciones y qué no dice el trabajo
Conviene situar el resultado en su justa medida. Se trata de un trabajo teórico: aporta herramientas matemáticas para construir pruebas de seguridad, no un experimento ni un dispositivo nuevo. El resumen no cuantifica cuánta clave adicional se obtendría en un sistema real ni a qué distancias, de modo que no se puede afirmar que mejore una cifra concreta de rendimiento.
Además, las restricciones marginales que admite el teorema son, en palabras de los autores, «algunas formas específicas», no cualquier condición imaginable. Y que un protocolo sea adaptativo «en principio» no significa que ya exista una implementación práctica que lo aproveche. Trasladar estas ideas a equipos comerciales de QKD requerirá trabajo adicional de ingeniería y de análisis de los dispositivos reales, que suelen alejarse de los modelos ideales.
El artículo se ha publicado en acceso abierto con licencia CC BY. Referencia: Arqand, A. y Tan, E. Y.-Z. (2026). Marginal-constrained entropy accumulation theorem. Quantum. DOI: 10.22331/q-2026-11-18-2273.
Por qué importa
La seguridad de la criptografía cuántica vale lo que valgan sus demostraciones. Herramientas más flexibles, capaces de aprovechar lo que se sabe de cada ronda, de evitar restricciones artificiales sobre la velocidad de transmisión y de ajustar la estimación durante el protocolo, acercan la teoría a las condiciones en que funcionan los sistemas reales. No es un avance que se vaya a notar mañana en tu conexión, pero es el tipo de base matemática sobre la que se construyen las comunicaciones seguras del futuro.
Texto generado con inteligencia artificial a partir de las fuentes citadas, sin revisión humana individual (Reglamento UE 2024/1689, art. 50). Las fotos llevan su crédito y licencia; las marcadas como realzadas se han retocado con IA sin alterar su contenido.
Relacionado
- Un «miniuniverso» de 24.000 átomos pone a prueba si el tiempo surge solo
- ¿Puede un agujero negro partirse en dos? La física deja una rendija abierta
- El Mac pondrá más trabas al acceso total al disco por el auge de los agentes de IA
- Apple endurece el «acceso total al disco» del Mac por los agentes de IA
- Anterior en Ciencia: ¿Elegimos libremente? El cerebro decide igual cuando elige que cuando obedece
- Siguiente en Ciencia: La Voyager 1 ya está a un día luz de la Tierra: ninguna nave llegó tan lejos
Temas: Física cuántica (8) · Seguridad (6)
Comentarios
Para comentar hay que iniciar sesión (Google, X, Facebook, Apple, Microsoft o cuenta de Disqus). Se moderan insultos, spam y datos personales: normas.
Los comentarios los sirve Disqus, un servicio externo que usa cookies propias y de publicidad. Solo se carga si pulsas el botón. Más información.