Récord de parches: 972 fallos tapados en una sola tanda mensual
La ronda de actualizaciones de septiembre de 2026 corrige 972 vulnerabilidades, 112 de ellas críticas. Te contamos qué significa esa cifra y qué implica para tu equipo.
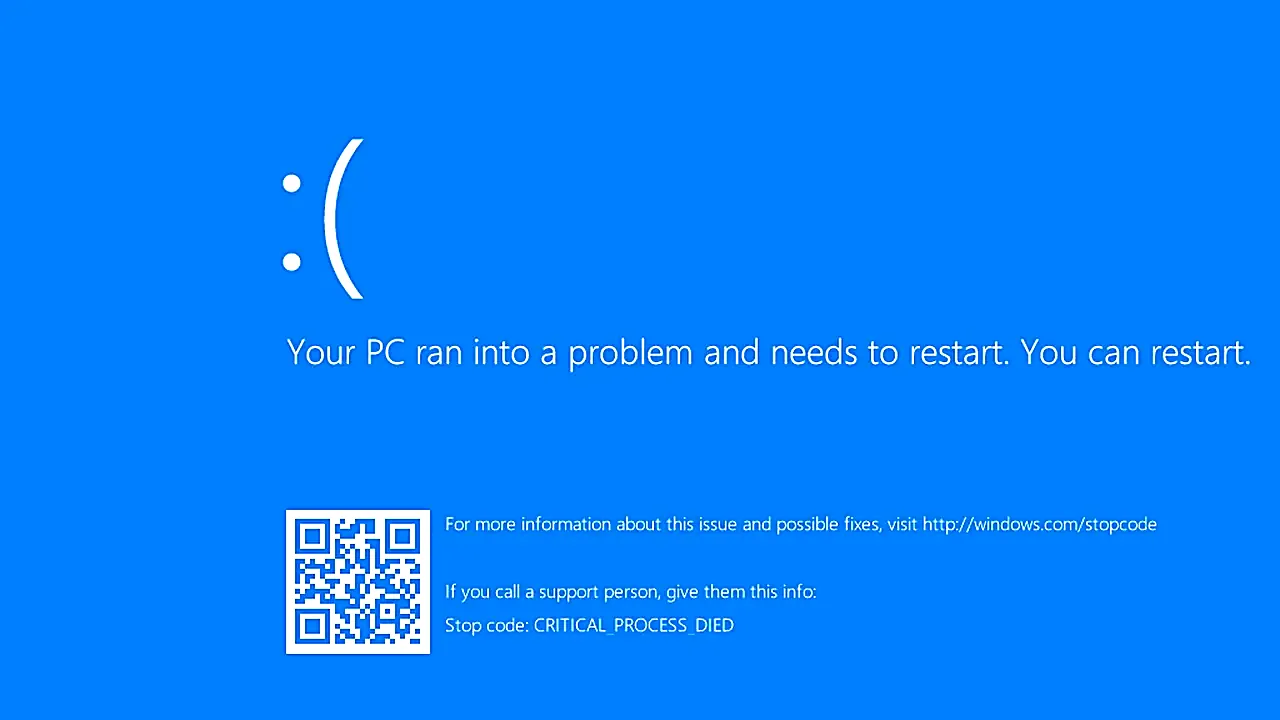

Cada segundo martes de mes, buena parte del planeta informático mira al mismo sitio: la tanda de actualizaciones de seguridad de Microsoft. La de septiembre de 2026 ha batido el récord con 972 vulnerabilidades corregidas de golpe, 112 de ellas clasificadas como críticas, según el recuento publicado por Ars Technica. Para hacerse una idea: son más agujeros tapados en un día que los que muchos productos acumulan en un año entero.
Qué es exactamente un «martes de parches»
La costumbre nació a principios de los 2000 para poner orden en el caos. Antes, cada corrección salía cuando estaba lista, y los administradores de sistemas vivían apagando fuegos sin previsión. Agrupar los arreglos en una fecha fija permite a las empresas planificar ventanas de mantenimiento, probar los parches en equipos de laboratorio y desplegarlos sin dejar servicios tirados a media mañana.
El precio de esa previsibilidad es que los atacantes también conocen el calendario. En cuanto se publica un parche, se puede comparar el código antes y después para deducir dónde estaba el fallo: es lo que se llama patch diffing. De ahí la carrera contrarreloj entre quien actualiza y quien fabrica el ataque.
Por qué la cifra se dispara
Un número alto de vulnerabilidades no significa automáticamente que el software sea peor. Suele reflejar lo contrario: que se busca más y mejor. Hay varios factores que empujan al alza:
- Programas de recompensas que pagan por reportar fallos y atraen a miles de investigadores.
- Herramientas automáticas de análisis (fuzzing) capaces de bombardear un programa con millones de entradas raras hasta que algo se rompe.
- Un catálogo de producto enorme: sistema operativo, navegador, ofimática, servidores, servicios en la nube y controladores conviven bajo el mismo paraguas de actualizaciones.
La pieza de Ars Technica apunta además a otro motor: la prisa por adelantarse a lo que describe como
«an expected onslaught of AI-assisted attacks»es decir, una oleada previsible de ataques asistidos por inteligencia artificial. Si el análisis automatizado de código acelera el descubrimiento de fallos, acelera a los dos lados del tablero.
La letra pequeña
Conviene no leer los titulares de forma literal. «Crítica» es una etiqueta de gravedad teórica: mide lo que podría pasar en el peor escenario, no la probabilidad de que te pase a ti. Muchas de esas entradas afectan a componentes que ni siquiera tienes instalados, o requieren que el atacante ya esté dentro de la red.
El otro matiz es práctico: cuantos más parches, más superficie para que algo se rompa. Las actualizaciones masivas arrastran históricamente efectos secundarios en impresoras, arranques o programas antiguos. Por eso las empresas serias despliegan por oleadas y con copia de seguridad hecha. Para un usuario doméstico, en cambio, la recomendación sigue siendo simple: instalar y reiniciar cuanto antes, porque el riesgo de esperar es mayor que el de un fallo puntual.
Por qué importa
La seguridad informática se ha vuelto un mantenimiento continuo, más parecido a la ITV que a una compra puntual. Un récord de 972 correcciones no es una señal de alarma en sí mismo, pero sí un recordatorio incómodo: el software que usas a diario se sostiene sobre miles de piezas revisables, y la única defensa que está realmente en tu mano es el botón de actualizar. Postergarlo semanas es, estadísticamente, la decisión más arriesgada que tomarás con tu ordenador este mes.
- Why this month's Microsoft patch release is a doozy — Ars Technica
Texto generado con inteligencia artificial a partir de las fuentes citadas, sin revisión humana individual (Reglamento UE 2024/1689, art. 50). Las fotos llevan su crédito y licencia; las marcadas como realzadas se han retocado con IA sin alterar su contenido.
Comentarios